3rdComply fait évoluer sa mission. L'objectif initial, supprimer le questionnaire de sécurité, reste d'actualité. Mais il s'est avéré trop modeste.D’où vient 3rdComply
Au lancement de 3rdComply, l’idée de départ était simple : remplacer le questionnaire de sécurité. Ce fameux tableur que les fournisseurs redoutent, que les équipes risques relancent pendant des semaines et dont personne ne remet vraiment le contenu en question une fois complété.
Cela fait toujours partie du projet. Mais après de nombreux échanges avec des équipes de gestion des risques liés aux tiers (TPRM) à travers les zones EMEA et APAC, Ferry, le fondateur de 3rdComply, est parvenu à un constat sans appel. Transformer le questionnaire permet de mieux évaluer les fournisseurs audités, mais cela ne règle en rien le fait que l’immense majorité d’entre eux n’est jamais évaluée.
Le vrai problème : la plupart des fournisseurs ne sont jamais contrôlés
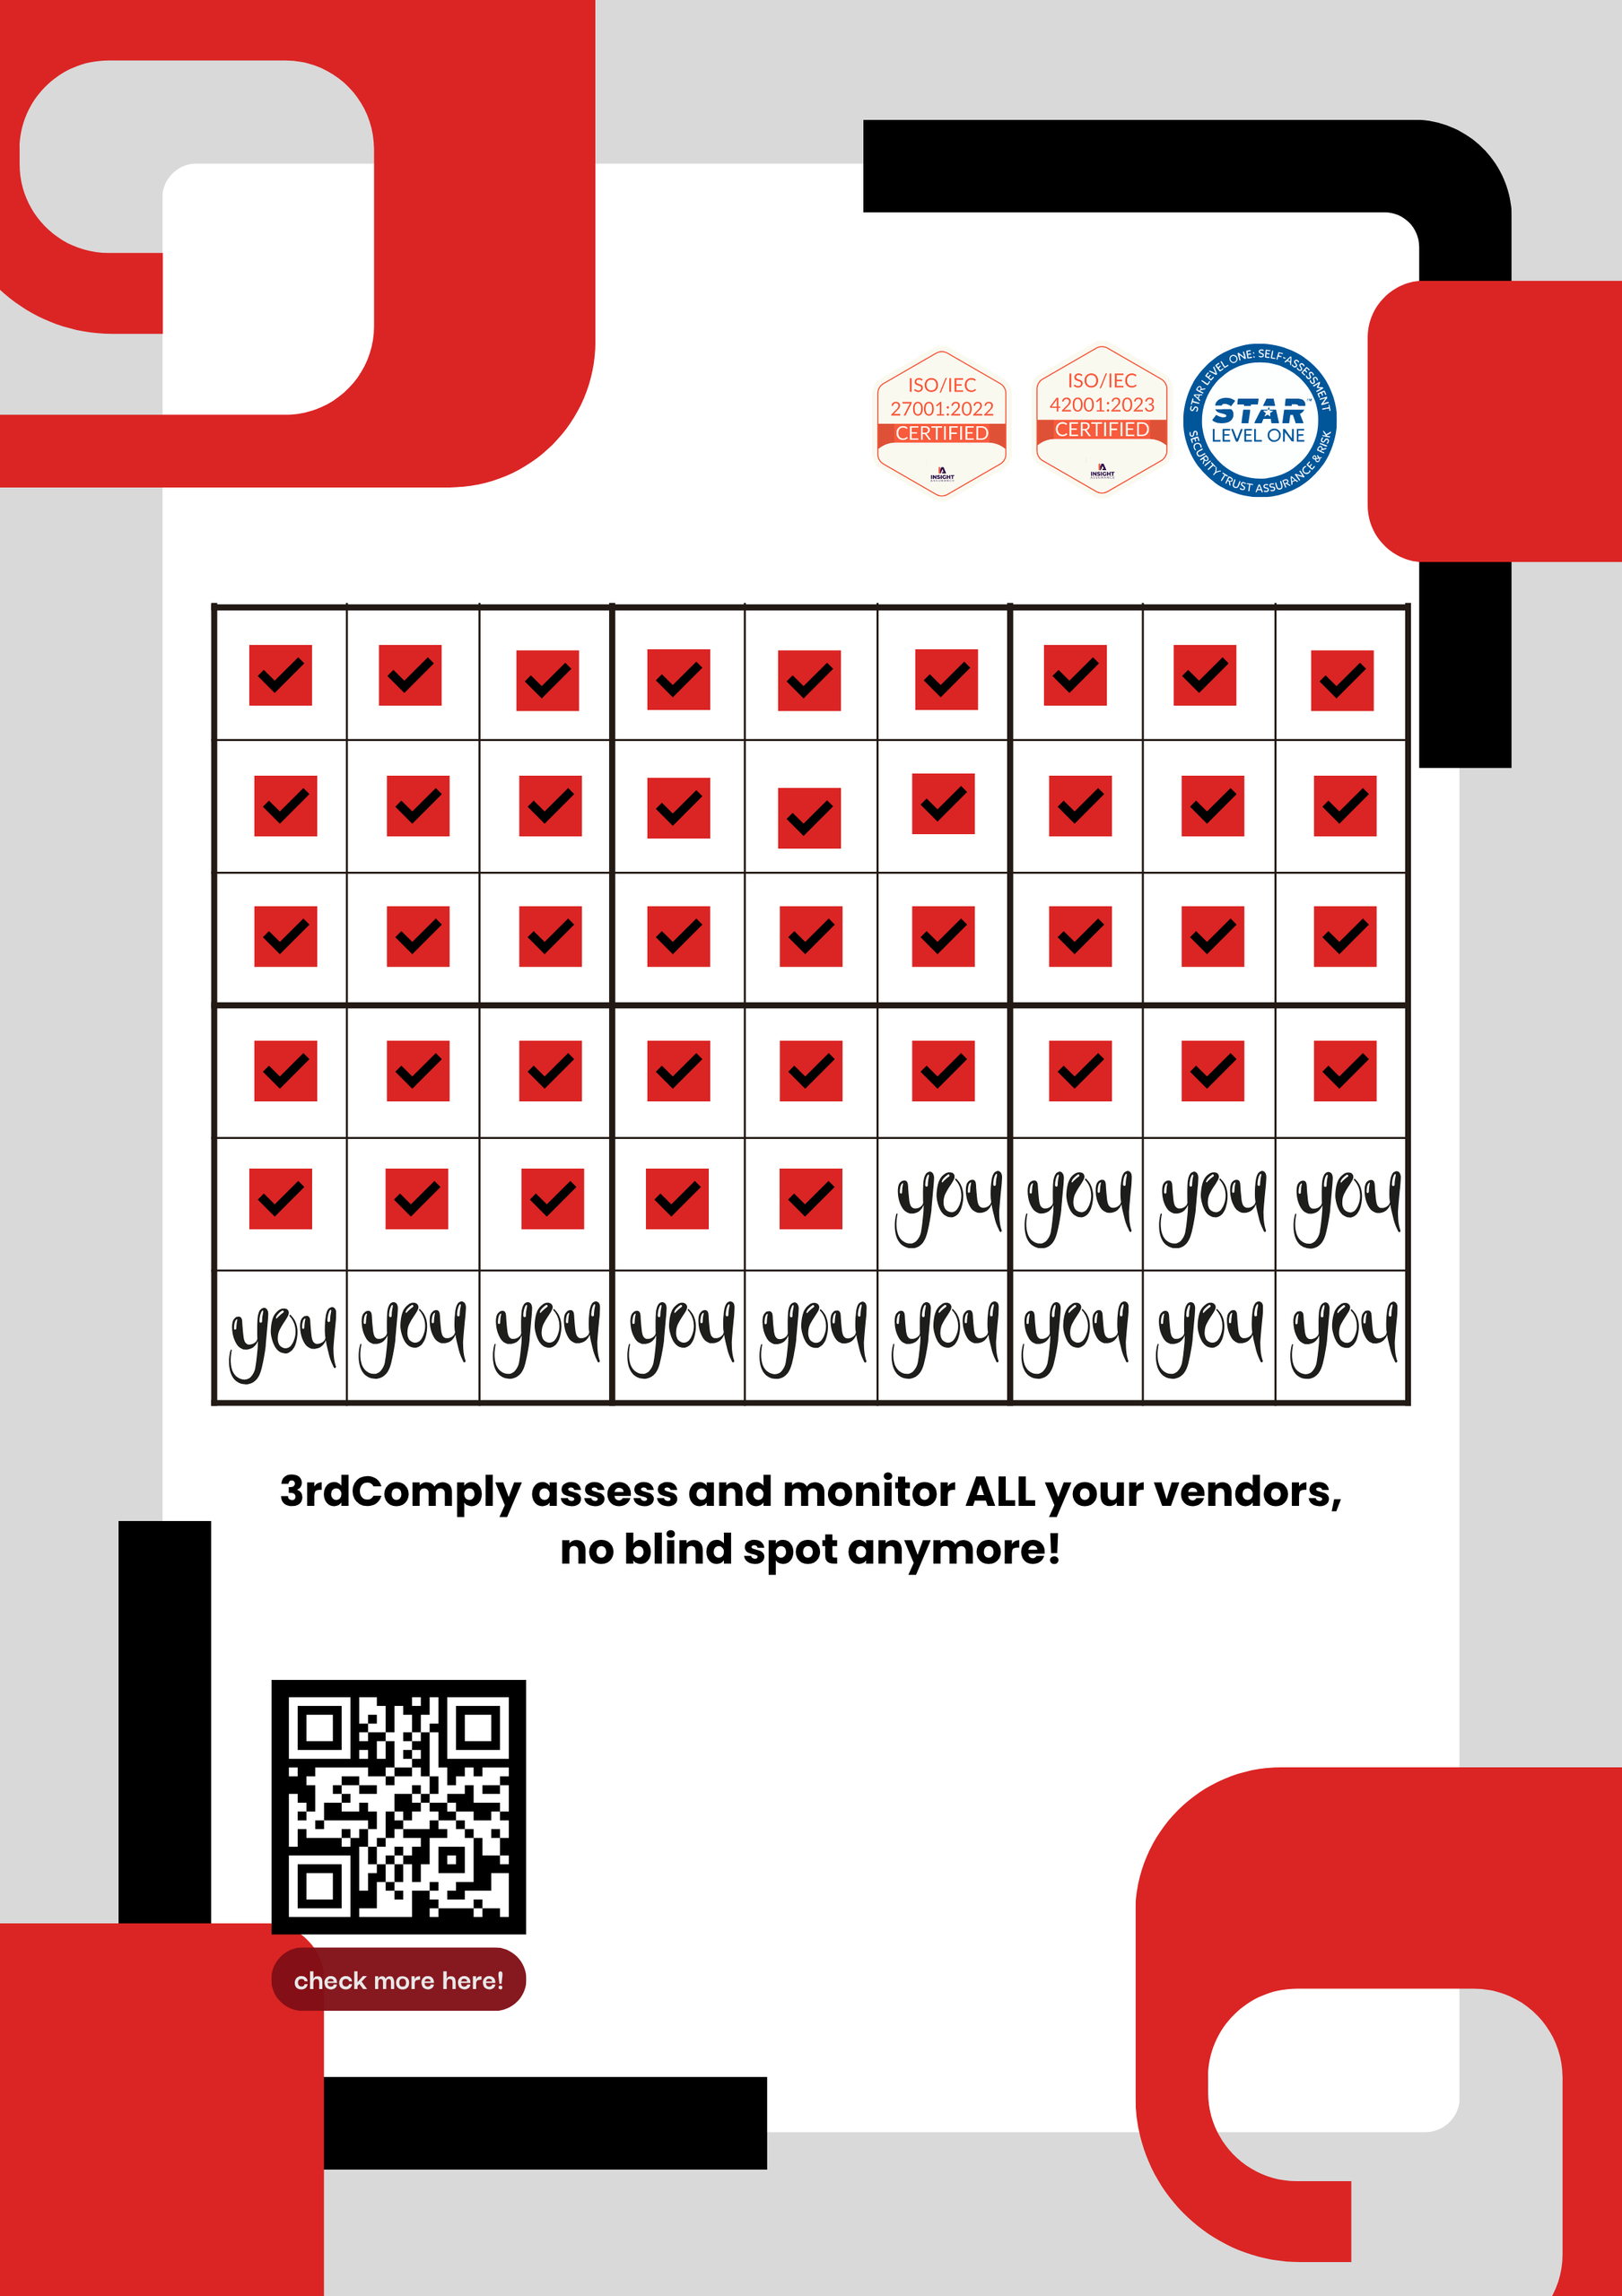
Dans la plupart des organisations, seuls 5 à 10 % des fournisseurs bénéficient d’une véritable évaluation de sécurité. Tous les autres sont étiquetés « risque faible » ou reportés à l’exercice suivant.
Ce n’est pas par mauvaise volonté. Mener une seule évaluation exige 2 à 4 semaines, et une grande entreprise compte souvent plus de 1 000 fournisseurs. Aucune équipe TPRM n’a le temps matériel de tous les traiter. Résultat : on se concentre sur les prestataires jugés critiques en espérant que tout aille pour le mieux. Même ceux qui font l’objet d’un contrôle ne sont généralement réévalués qu’une fois par an.
Cette approche institutionnalise un véritable angle mort au cœur même de la politique de sécurité. Or, les réglementations comme la directive NIS 2 ou le règlement DORA n’admettent pas l’argument du « nous n’avons contrôlé que les plus critiques ». Les attaquants non plus : ils s’introduisent bien souvent par la porte d’un prestataire secondaire que personne ne surveillait.
La nouvelle mission : en finir avec les angles morts
Toute organisation qui collabore avec 3rdComply, sur la plateforme ou en service managé, doit avoir une visibilité totale sur l’ensemble de sa chaîne d’approvisionnement. Pas seulement sur le premier cercle.
Si une organisation compte 800 fournisseurs, 3rdComply évalue et surveille les 800. Si elle en a 6 000, la totalité des 6 000.
Ce que cela implique concrètement
Couvrir l’ensemble des tiers n’est possible que si chaque évaluation prend quelques heures au lieu de plusieurs semaines. C’est précisément la raison d’être de la plateforme 3rdComply :
- Évaluation des fournisseurs par l’IA qui analyse leur documentation et fait correspondre les constats aux référentiels majeurs comme ISO 27001, SOC 2, la directive NIS 2 et le règlement DORA
- Surveillance continue plutôt qu’un audit annuel ponctuel, incluant l’analyse de posture de sécurité et le suivi des sous-traitants de rang 4
- Détection des prestataires fantômes (« shadow vendors ») pour identifier les tiers qui n’ont jamais figuré sur les listes officielles
- Intégration de votre propre méthodologie, afin que les analyses respectent la grille d’évaluation des risques de l’entreprise et conservent une piste d’audit claire par prestataire
Les organisations peuvent piloter la plateforme en toute autonomie ou confier l’exécution aux équipes de 3rdComply dans le cadre d’un service managé.
Trop ambitieux ?
Peut-être. Une couverture intégrale de chaque fournisseur rompt avec les pratiques habituelles du TPRM. Pourtant, les technologies nécessaires sont désormais là, et la pression réglementaire ne cesse de s’intensifier. 3rdComply préfère cibler l’ensemble de la chaîne d’approvisionnement et s’en approcher de très près, plutôt que de se résigner à n’en surveiller que 10 %. 3rdComply.com